Fraudes e burlas › Telemóvel e computador
Faturas e documentos falsos que instalam programas de acesso remoto
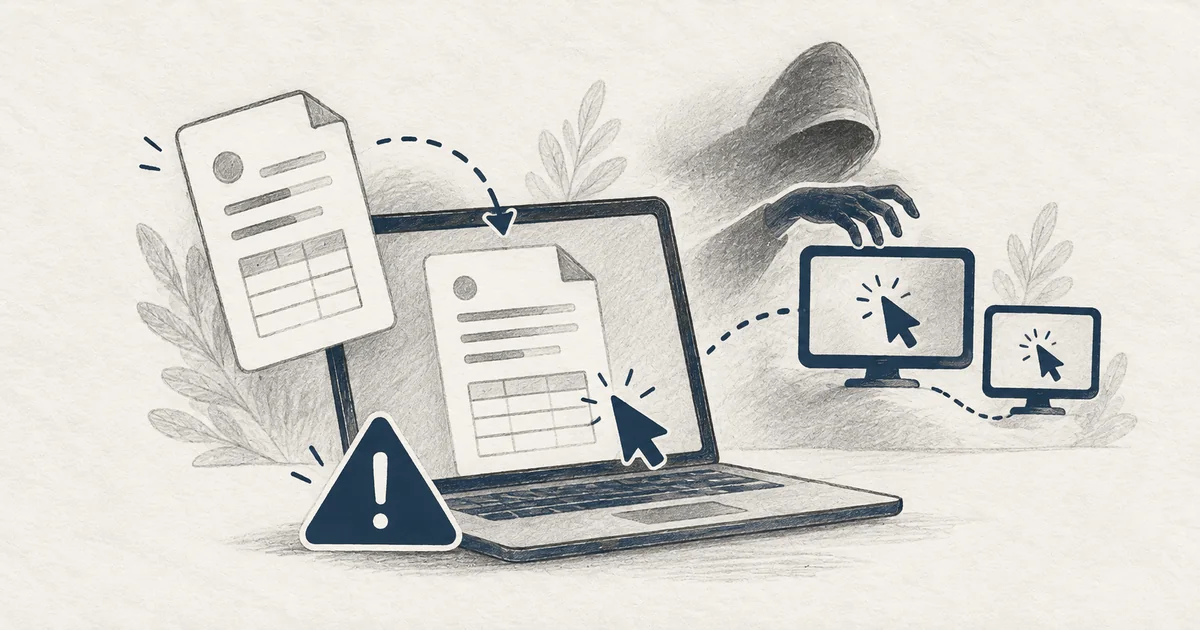
Um email com uma “fatura” ou um documento leva a instalar, sem dares por isso, um programa legítimo de assistência remota que dá a terceiros o controlo do teu computador.
Também conhecida como: ScreenConnect, AnyDesk, NetSupport, Atera, RMM, fatura falsa, Envio de Fatura, acesso remoto
Sinal de alerta principal
Ao abrir uma “fatura” ou um documento recebido por email, o computador descarrega um ficheiro .exe ou .msi em vez de um PDF.
O que fazer
Se instalaste algo, desliga já o computador da internet e da rede e fala com o responsável de informática. Desinstalar o programa pode não chegar.
Nível de risco
Risco elevado. Frequência 2 em 3, gravidade 3 em 3. Como avaliamos
Mais exposto: Empresas e trabalhadores administrativos, Empresários e gestores, Toda a gente.
Lesado: Pessoas, Empresas.
Sinais de alerta
- Email com assunto como “Envio de Fatura”, aviso de pagamento, documento fiscal ou convite para reunião
- Ligação para “ver” ou “descarregar” o documento que transfere um instalador (.exe ou .msi) em vez de um PDF
- Remetente verdadeiro, de um fornecedor ou contacto conhecido cuja conta foi comprometida
- Programa de assistência remota que não pediste (ScreenConnect, AnyDesk, NetSupport, Atera ou outro) a aparecer no computador
- Rato a mexer sozinho, janelas que se abrem ou pedidos inesperados de autorização do banco
O que fazer agora
- Desliga o computador da internet e da rede interna e deixa de o usar para o banco e o email
- Contacta o responsável de informática ou uma empresa de cibersegurança
- Muda as palavras-passe a partir de outro aparelho e ativa a autenticação em dois passos
- Avisa o banco se usaste esse computador para operações bancárias
- Confirma faturas inesperadas por um telefone que já conheces, nunca pelo do email
No glossário: Acesso remoto · Malware · Phishing · RMM (gestão remota)
Já aconteceu?
Se pagaste, deste dados ou perdeste o acesso a uma conta, segue o plano para esta burla: o que fazer primeiro, que provas guardar e onde fazer queixa.
Como funciona por dentro. A sequência passo a passo, quem participa e o momento em que é mais fácil travar.
Ver em detalheOnde denunciar esta burla?
Se foste vítima desta burla ou identificaste uma tentativa, estes são os canais que podem ajudar-te a agir.
Preciso de ajuda com esta burla Um plano passo a passo, adaptado ao que te aconteceu.
A tua situação:
Antes de apagar ou bloquear, guarda as provas: capturas de ecrã, números, ligações, IBAN, referências e comprovativos.
Agir já · Contactos oficiais do banco
O teu banco ou prestador de pagamento
Se fizeste um pagamento ou partilhaste dados bancários, quanto mais cedo o banco souber, maior a hipótese de travar a operação.
Liga para o número no verso do cartão ou usa a app oficial. Pede o bloqueio do cartão, do MB WAY ou do acesso e que tentem travar ou recuperar a operação.
Usa só contactos que tu procuras. Nunca os números ou ligações que vieram na mensagem suspeita.
Agir já · App ou site oficial do serviço
O serviço onde tens a conta
Se deste a palavra-passe ou um código, ou perdeste o acesso, protege a conta antes de tudo.
Muda a palavra-passe, termina as sessões abertas, ativa a verificação em dois passos e usa a recuperação de conta oficial do serviço.
Se usas a mesma palavra-passe noutros serviços, muda-a também lá.
Queixa às autoridades · Presencial ou online (PJ)
PSP, GNR ou Polícia Judiciária
Mesmo uma tentativa falhada pode ser comunicada. A queixa permite investigar e ligar casos.
Apresenta queixa em qualquer esquadra da PSP, posto da GNR ou no Ministério Público. Leva as provas que guardaste.
Queixa Eletrónica da Polícia Judiciária (site oficial, abre noutro separador)
Ligação oficial verificada a 18 de outubro de 2026.
Também podes apresentar queixa de qualquer crime à Polícia Judiciária, online com o Cartão de Cidadão. Não precisas de saber quem foi nem que crime é.
O Sistema Queixa Eletrónica da PSP e da GNR só aceita uma lista fechada de crimes. Para os restantes, a queixa faz-se presencialmente.
Outros canais úteis (1)
Reporte técnico · Reporte de incidente
CERT.PT (Centro Nacional de Cibersegurança)
Para ajudar a bloquear o site, a mensagem ou o programa malicioso. Não substitui a queixa.
Podes reportar a mensagem, o site falso ou o programa malicioso ao CERT.PT, para ajudar a travar a campanha.
Centro Nacional de Cibersegurança (site oficial, abre noutro separador)
Ligação oficial verificada a 19 de outubro de 2026.
O reporte técnico ajuda a bloquear sites e campanhas, mas não substitui a queixa criminal.
Fontes e verificação
- Perguntas frequentes sobre fraudes (abre noutro separador) (Banco de Portugal): por confirmar.
- Denúncia anónima (abre noutro separador) (Polícia Judiciária): verificada a 18 de outubro de 2026.
- Apresentar queixa (abre noutro separador) (Ministério da Justiça): verificada a 18 de outubro de 2026.
- Sistema Queixa Eletrónica (abre noutro separador) (Ministério da Administração Interna): verificada a 18 de outubro de 2026.
- Unidade Nacional de Combate ao Cibercrime e à Criminalidade Tecnológica (UNC3T) (abre noutro separador) (Polícia Judiciária): verificada a 18 de outubro de 2026.
- Queixa Eletrónica da Polícia Judiciária (abre noutro separador) (Polícia Judiciária): verificada a 18 de outubro de 2026.
- Portal do CNCS e do CERT.PT (abre noutro separador) (Centro Nacional de Cibersegurança): verificada a 19 de outubro de 2026.
O AlertaFraude não recebe denúncias nem guarda dados: as ligações levam aos sites oficiais. Este encaminhamento segue regras gerais e aguarda revisão editorial. Em perigo imediato, liga 112. Ver também todas as entidades.
Esta ficha foi útil?
Nas notícias
- Fatura falsa por email instala programa de acesso remoto em empresas de TomarTomar na Rede · Alerta
No mesmo tema
Falsas verificações “não sou um robô” que mandam colar comandos (ClickFix)
Uma página pede-te para provares que não és um robô carregando em teclas e colando um texto, e com isso instalas um programa que rouba palavras-passe.
Falso suporte técnico (Microsoft e outros)
Um aviso de vírus ou uma chamada de um “técnico” leva-te a dar acesso remoto ao computador.
Duplicação do cartão SIM (SIM swapping)
Os autores ficam com o teu número de telemóvel e recebem os códigos que protegem as tuas contas.
Fontes
- Fatura falsa por email atinge empresas da região e pode dar acesso remoto ao computador (Tomar na Rede)
- Proteção contra o uso malicioso de software de gestão remota (alerta AA23-025A) (CISA, NSA e MS-ISAC)
- Campanha de phishing com ferramentas de gestão remota atinge 46 países (The Hacker News)
- Cliente ScreenConnect usado por atacantes em emails de phishing (SANS Internet Storm Center)
Revisto a 14 de outubro de 2026.